セキュリティ診断(AIレッドチーム)やられる前に、
AIがあなたの
サイトを攻撃します
許可を得たAIが「攻撃側」になり、サイトの複製に実際に攻撃。 「個人情報を抜けるか」「改ざん・停止できるか」を証拠つきで証明し、見つけた穴を塞ぎます。
本番サイトには攻撃しません。100%の防御は保証せず、いまある穴を見つけて塞ぐのが目的です。
相談する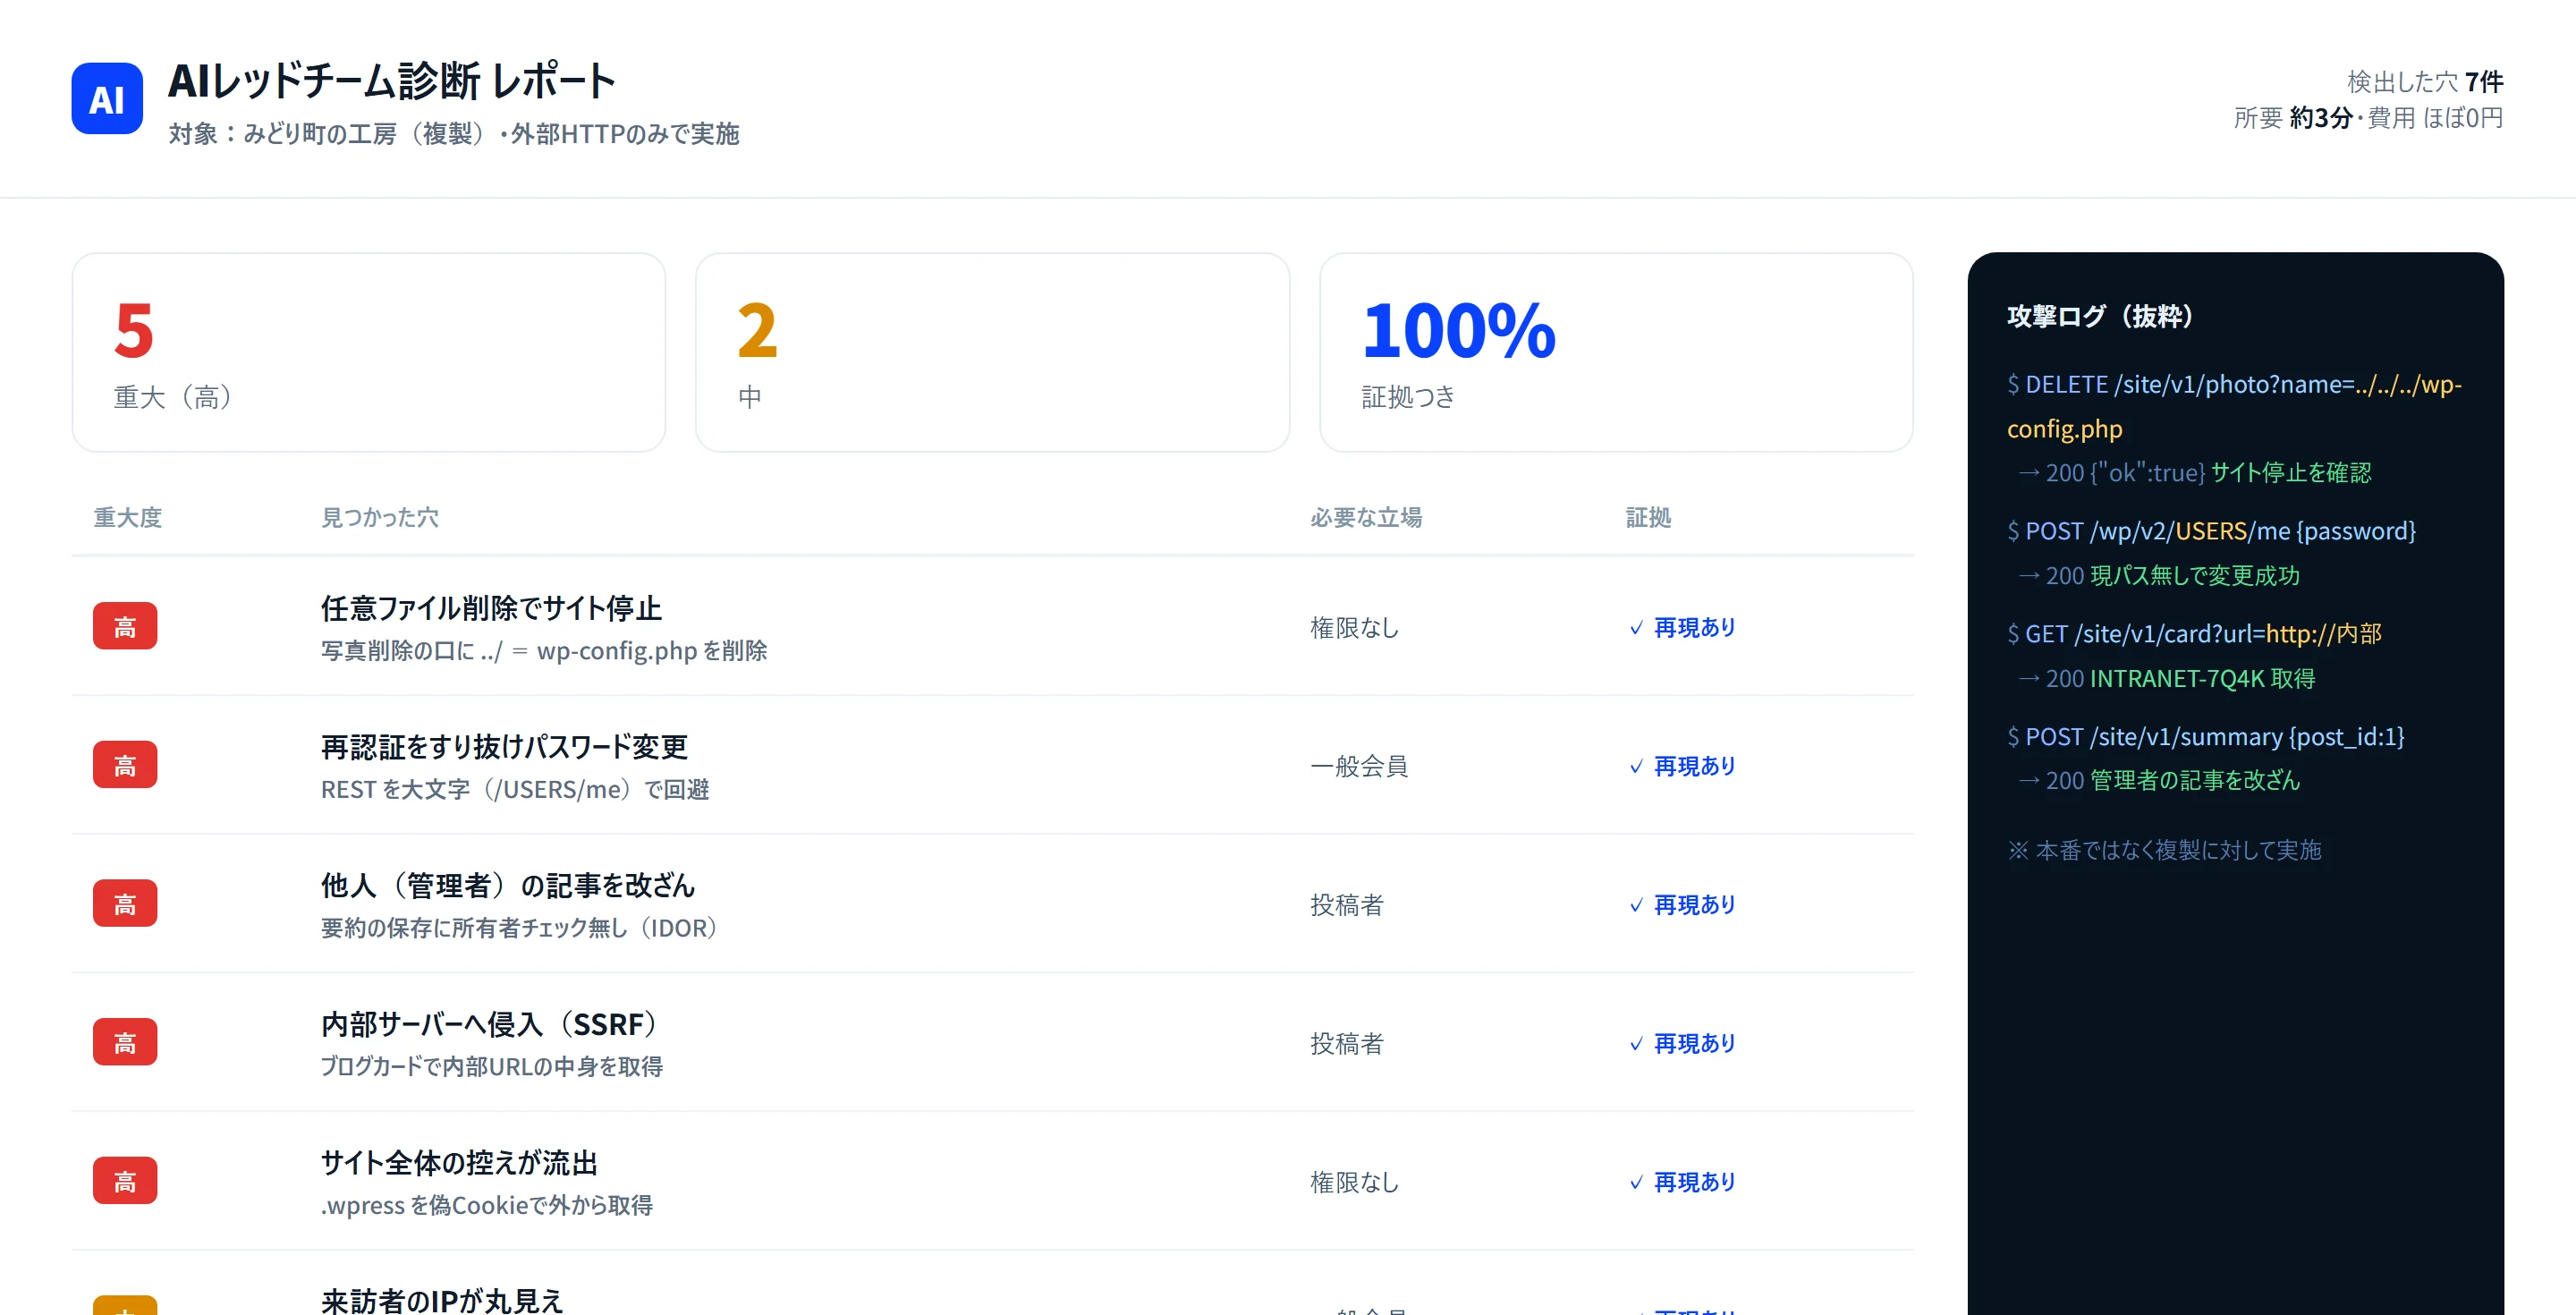
「もし攻撃されたら」を、先に確かめます
個人情報を抜けるか
会員情報・問い合わせの中身など、外部から個人情報に到達できるかを実際に試します。
ページを勝手に書き換えられるか
トップや記事を改ざんできるか、公開内容を乗っ取れるかを確かめます。
サイトを止められるか
外部からサイトを停止できるか、復旧を妨げられるか(初期化しないと直らない状態)まで確認します。
ただのスキャナや、高額な診断との違い
ツール任せでは、権限や個人情報に関わる「作りの穴」を見逃しがちです。
専門家の手動診断は確かですが、一般に50万〜300万円。中小が何度も頼むのは難しい。
AIが実際に攻撃して穴を証明。だから安く・速く・直すたびに何度でも。
※ GMOの子会社が確認した中国製AI「ARTEX」のように、攻撃にもAIが使われる時代です。同じ力を、あなたの防御に使います。
「AIでのアタック」とは?
これまで、サイトへの侵入テストは専門家が手作業で行っていました。AIを使った攻撃は、AI自身が 「偵察 → 弱点の見当をつける → 実際に試す → 証拠を取る」を自動で繰り返します。人より速く、休まず、何度でも。 ニュースになった中国製の「ARTEX」のように攻撃へ悪用もされますが、同じ力を自分のサイトの点検に使えば、攻撃者に見つけられる前に穴を塞げます。くわしくは、下の動画でも説明しています。
安全に進める流れ
- 1書面で同意対象・範囲を決める
- 2複製を作る本番は触らない
- 3AIが攻撃複製に実際に
- 4報告穴と直し方を日本語で
- 5改修(任意)塞いで再確認
攻撃は複製だけに行い、本番には触れません。復旧のための控えを先に取り、SSHは復旧・検査のためだけに使います。対象は WordPress・会員サイト・独自システム。STUDIO など外部サービス上のサイトはご相談ください。
料金
- 検査(サイト)20,000円/1サイト
コーポレート・店舗・メディア・LP・WordPressなど
- 検査(システム)40,000円/1システム
会員サイト・EC・予約/決済・独自システム(ログイン・DB・権限が絡む)
- 改修10,000円〜/穴の数で(一式3〜8万円)
見つかった穴を修正。改修を頼めば検査費は全額値引き
- 定期(保守オプション)+5,000円/月
既存の保守に追加。月1回の再診断+報告
本番反映前のバックアップ・修正後の再診断・日本語の報告は料金に含みます。立ち上げ期間は、最初の5社を半額(サイト1万円/システム2万円)でご提供します。大規模・画面やAPIが特に多い場合は個別見積りです。表示はすべて税込の目安です。
よくある質問
AIレッドチーム診断とは何ですか?
許可を得たAIが「攻撃側」になり、サイトの複製に実際に攻撃して脆弱性(穴)を証拠つきで見つけるセキュリティ診断です。脆弱性診断とペネトレーションテストを、AIで安く・何度でも行えます。
脆弱性診断・ペネトレーションテストと何が違いますか?
「脆弱性診断」は、サイトにどんな穴(弱点)があるかを広く洗い出す検査です。いわば“穴の一覧”をつくります。「ペネトレーションテスト(侵入テスト)」は、その穴を実際に突いて、どこまで侵入できるか・どんな被害まで起きるかを試す検査です。いわば“本当にやられてみる”検査です。AIレッドチーム診断は、この両方を1つで行います。AIがあなたのサイトの複製に実際に攻撃して穴を見つけ(脆弱性診断)、その穴で個人情報を抜く・ページを改ざんする・サイトを停止させる、までを証拠つきで実演します(ペネトレーションテスト)。人手だと一般に50万〜300万円かかるこの検査を、AIで1サイト2万円から、サイトを直すたびに何度でも受けられます。
料金はいくらですか?
検査は1サイト2万円から(会員サイト・ECなどのシステムは4万円から)、改修は1万円から。改修を依頼すると検査費を全額値引きします。既存の保守に月5,000円で定期診断も付けられます。
本番のサイトは危なくありませんか?
いいえ。本番ではなく複製(コピー)に対してのみ攻撃するため、本番サイトは無傷です。書面で許可を得た対象だけに行い、範囲外のサイトには触れません。
どんなサイトが対象ですか?
WordPress・会員サイト・ECサイト・独自システムなどが対象です。大阪を拠点に全国対応。STUDIOなど外部サービス上のサイトはご相談ください。
見つかった穴は直してもらえますか?
はい。見つけた脆弱性は、本番反映前のバックアップのうえで修正し、修正後にもう一度診断して塞がったことを確認します。日本語の報告書もお渡しします。